
Обзор КриптоАРМ ID — SSO система единого входа#
КриптоАРМ ID — это Single Sign-On (SSO) система для централизованной аутентификации пользователей и управления доступом к корпоративным приложениям.
Система обеспечивает безопасную централизованную аутентификацию с поддержкой SSO, OAuth 2.0, OpenID Connect и двухфакторную проверку личности.
Для каких задач подходит КриптоАРМ ID#
КриптоАРМ ID — система для организации централизованного входа пользователей на корпоративные информационные ресурсы с использованием единой учетной записи.
КриптоАРМ ID ориентирован на компании, которым требуется:
- Единое окно входа для внутренних и внешних сервисов
- Централизованное управление доступом для разных категорий пользователей (сотрудники, подрядчики, клиенты)
- Повышенная безопасность с поддержкой многофакторной аутентификации
- Строгий контроль и аудит действий пользователей
- Безопасная интеграция множества приложений с разными системами аутентификации
Уровни доступа#
В КриптоАРМ ID используется ролевая модель доступа, разделенная по уровням: система, организация и приложение. Каждый уровень определяет свои права и область действия пользователя.
| Роль | Полномочия | Для кого предназначена |
|---|---|---|
| Администратор сиcтемы | Полный доступ ко всем приложениям, пользователям и глобальным настройкам | Суперпользователи и администраторы платформы |
| Управленец | Управление приложениями и способами входа своей организации/подразделения | Владельцы организаций/подразделений |
| Администратор приложения | Управление конкретными приложениями и их пользователями | Разработчики, администраторы приложений |
| Участник | Управление своим профилем и разрешениями на доступ к личным данным | Обычные пользователи, сотрудники |
Помимо ролей, в системе существуют типы пользователей, которые определяют способ их аутентификации и происхождение, а не уровень доступа:
- Участник — пользователь, созданный/зарегистрированный в системе.
- Внутренний (корпоративный) пользователь — пользователь, синхронизируемый через IDM-систему.
- Доверенный пользователь — пользователь, созданный через доверенный провайдер.
Кабинеты КриптоАРМ ID#
В КриптоАРМ ID доступ к функциям и настройкам разделён между тремя кабинетами. Доступный набор кабинетов зависит от ролей пользователя.
1. Личный кабинет пользователя (Профиль)#
Профиль предназначен для управления персональными данными, безопасностью аккаунта, языком интерфейса, разрешениями приложений и журналом активности.
2. Кабинет организации#
Кабинет организации предназначен для управления конкретной организацией и связанными с ней ресурсами. В нем можно настроить название и параметры организации, способы входа и виджет авторизации, профиль пользователей, а также управлять приложениями, пользователями, группами, уведомлениями и журналом событий организации.
4. Кабинет модуля#
Кабинет модуля предназначен для настройки конкретного модуля КриптоАРМ ID. Здесь настраиваются параметры, относящиеся только к этому модулю: название и основные параметры, способы входа, профиль пользователя, уведомления, доверенные провайдеры, лицензии и другие настройки.
5. Системный кабинет#
Системный кабинет относятся ко всей установке КриптоАРМ ID и распространяются на все модули системы. В нем настраиваются параметры, которые действуют на уровне всей системы: модель профиля, локализация, типы приложений, глобальные параметры доступа, интеграции, логирование и другие системные настройки.
Доступ к кабинетам#
Профиль, кабинеты организаций и модуля открываются через мини-виджет. Для перехода в глобальный системный кабинет используется значок шестеренки рядом с мини-виджетом. Элементы перехода отображаются только при наличии соответствующих прав.
Концепция и принципы работы КриптоАРМ ID#
Общая схема взаимодействия#
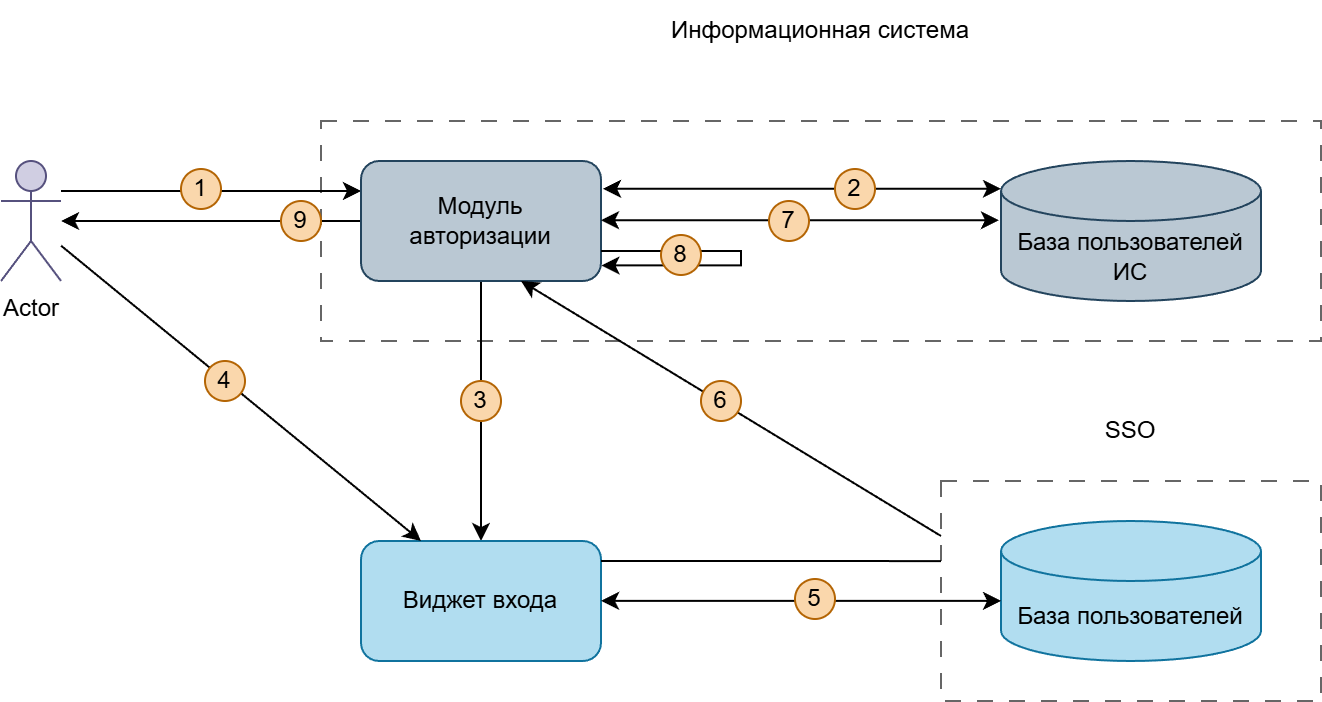
Последовательность взаимодействия:
- Запрос доступа — пользователь обращается к информационной системе (ИС).
- Проверка в БД ИС — система проверяет наличие пользователя.
- Перенаправление на виджет — пользователь направляется в КриптоАРМ ID.
- Аутентификация — пользователь проходит процедуру входа.
- Проверка в БД КриптоАРМ ID — валидация учетных данных.
- Предоставление профиля — возврат данных пользователя.
- Сопоставление в ИС — поиск пользователя по данным из КриптоАРМ ID.
- Проверка прав — авторизация в целевой системе.
- Предоставление доступа — успешный вход в систему.
📌 Требования для интеграции: Для подключения информационной системы к КриптоАРМ ID необходимо наличие базы данных пользователей и модуля авторизации, поддерживающего OpenID Connect или OAuth 2.0.
Схема авторизации по OpenID Connect#
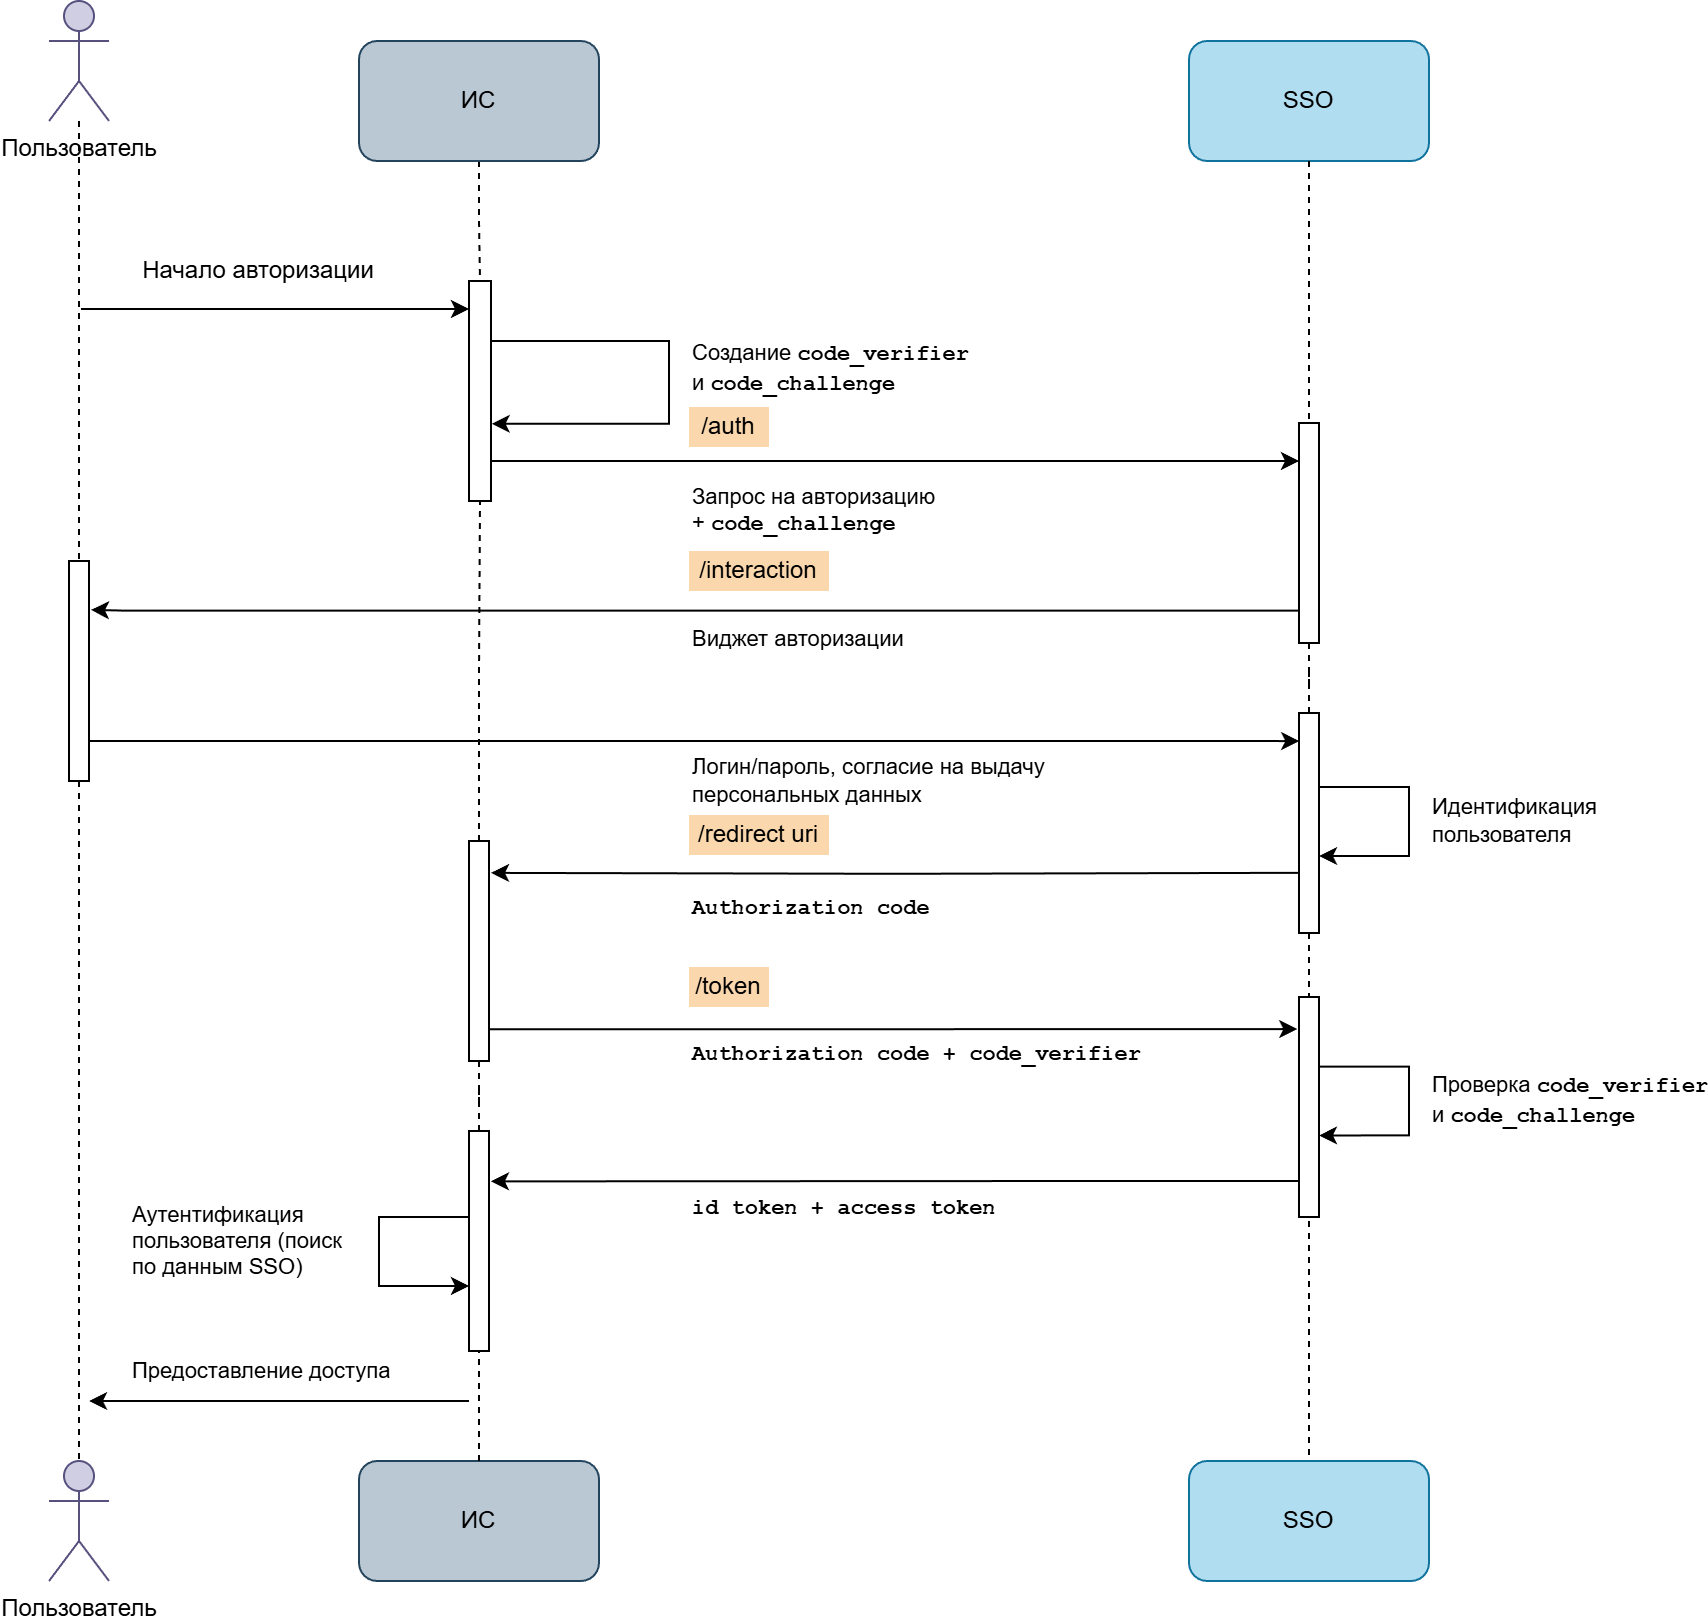
Ключевые этапы OIDC:
- Пользователь обращается к ИС.
- ИС (клиент) генерирует
code_verifierиcode_challenge. - ИС перенаправляет пользователя на
/authorizeКриптоАРМ ID. - Пользователь перенаправляется на виджет авторизации КриптоАРМ ID.
- Пользователь вводит логин/пароль и предоставляет согласие на передачу данных.
- Выполняется проверка пользователя в БД КриптоАРМ ID.
- Перенаправление пользователя обратно в ИС (клиент) с
Authorization code. - ИС отправляет запрос на
/tokenв КриптоАРМ ID. - Проверка
code_challengeandcode_verifierв КриптоАРМ ID. - Предоставление в ИС
id token, содержащего профиль пользователя КриптоАРМ ID, иaccess token(опциональноrefresh token). - Аутентификация пользователя ИС.
- Пользователь получает доступ к ИС.
Схема авторизации по OAuth 2.0#
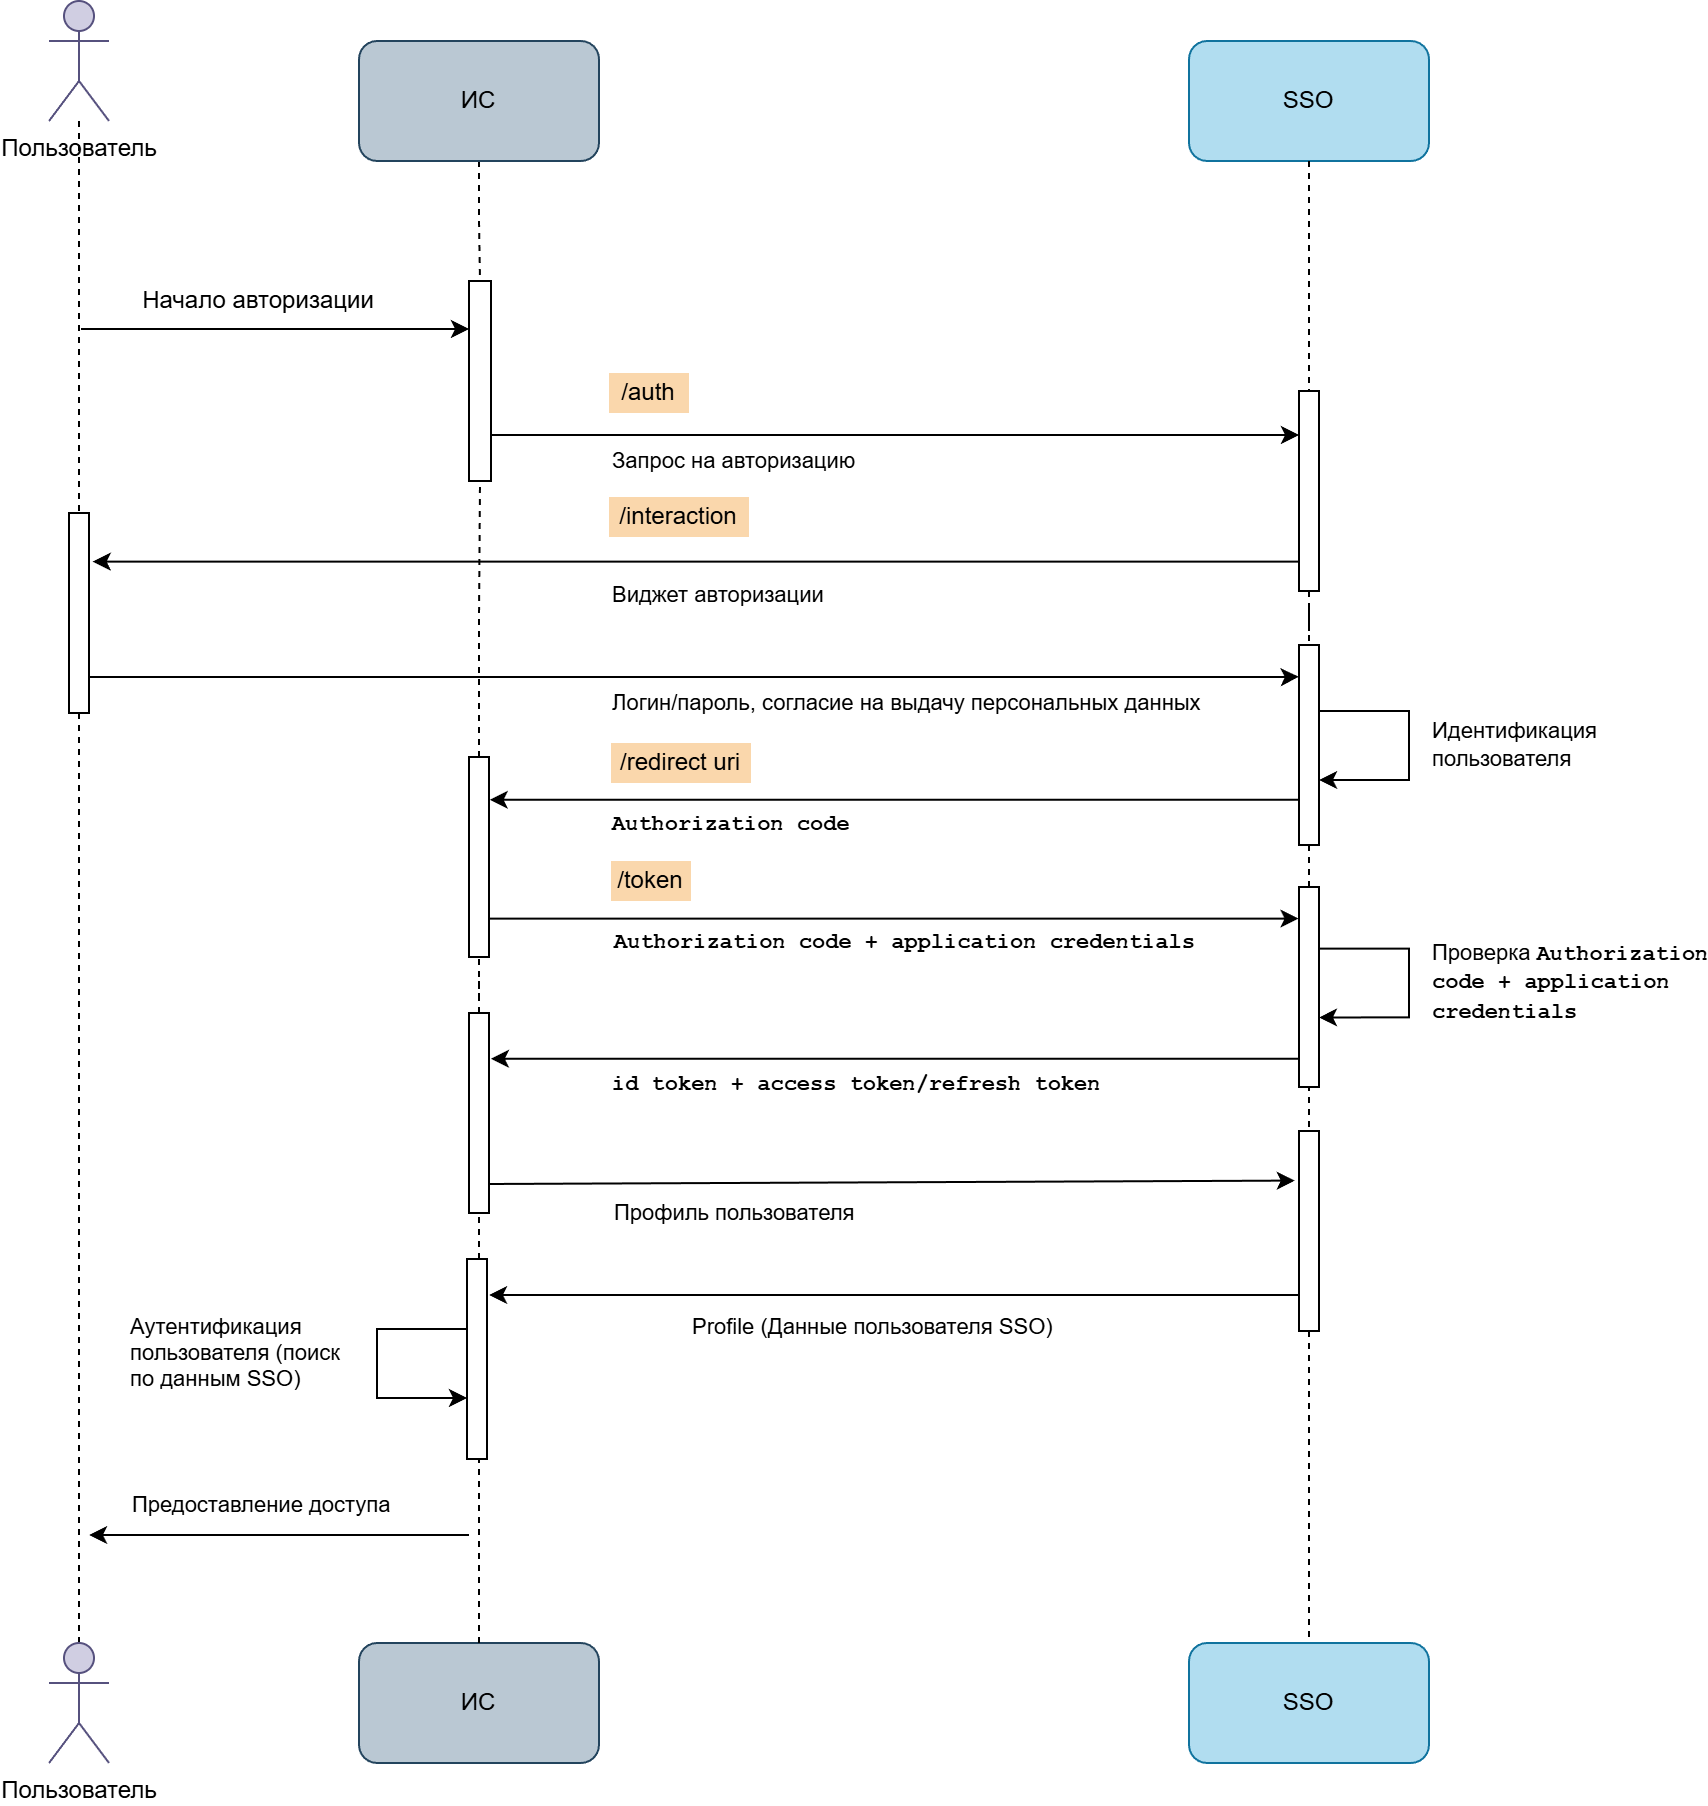
Особенности OAuth 2.0 потока:
- Пользователь обращается к ИС.
- ИС перенаправляет пользователя на
/authorizeКриптоАРМ ID. - Пользователь перенаправляется на виджет авторизации КриптоАРМ ID.
- Пользователь вводит логин/пароль и предоставляет согласие на передачу данных.
- Выполняется проверка пользователя в БД КриптоАРМ ID.
- КриптоАРМ ID перенаправляет пользователя обратно в ИС с
Authorization codeнаRedirect_URI. - ИС отправляет запрос на
tokenпоAuthorization code. - КриптоАРМ ID валидирует запрос.
- КриптоАРМ ID возвращает токены
id tokenиaccess token(опциональноrefresh token). - ИС запрашивает профиль пользователя.
- КриптоАРМ ID предоставляет профиль пользователя.
- ИС валидирует ответы и устанавливает локальную сессию пользователя.
- Пользователь получает доступ к ИС.
Схема Single sign-on (SSO)#
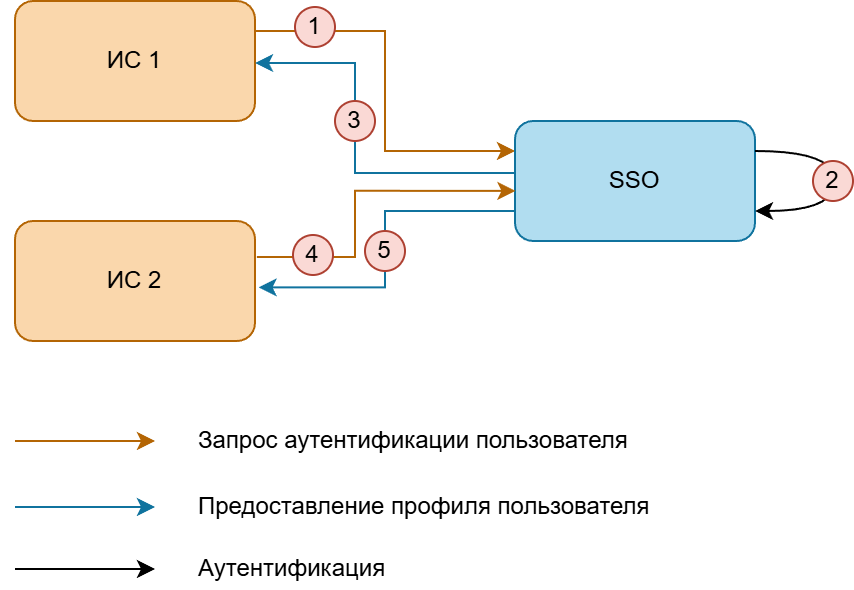
Типичный сценарий:
- Запрос доступа к ИС1.
- Аутентификация пользователя в КриптоАРМ ID.
- Предоставление профиля пользователя КриптоАРМ ID в ИС1.
- Запрос доступа к ИС2.
- Предоставление профиля пользователя КриптоАРМ ID в ИС2 без повторной процедуры аутентификации пользователя.
🚀 Готовы начать? Переходите к руководству по установке системы.
Смотрите также#
- Установка системы КриптоАРМ ID — руководство по установке системы.
- Переменные окружения КриптоАРМ ID — руководство по подготовке конфигурации перед запуском.
- Настройка системы — руководство по настройке интерфейса и доступа пользователей в систему.