
Как настроить КриптоАРМ ID: безопасность, интерфейс и доступ#
В этом руководстве вы узнаете, как настроить интерфейс и локализацию КриптоАРМ ID, создать типы приложений, управлять доступом пользователей, включить двухфакторную аутентификацию, а также настроить интеграции для логирования и мониторинга событий через Sentry и Winston.
Раздел предназначен для администраторов и специалистов по безопасности, которые хотят эффективно управлять настройками КриптоАРМ ID.
Содержание:
- Интерфейс и локализация
- Безопасность и доступ
- Интеграция с КриптоАРМ Server
- Логирование
- Типы приложений
- Экспериментальные функции
- Смотрите также
💡 Глобальные настройки размещены в системном кабинете. Чтобы открыть его, нажмите значок шестеренки в правом верхнем углу. Для доступа необходимы полномочия владельца или редактора системы.
Как открыть системный кабинет →
Интерфейс и локализация#
Название системы и логотип#
Название и логотип отображаются в интерфейсе системы КриптоАРМ ID, а также в мини-виджете и виджете входа.
Чтобы настроить название и логотип:
- Откройте кабинет модуля в мини-виджите.
-
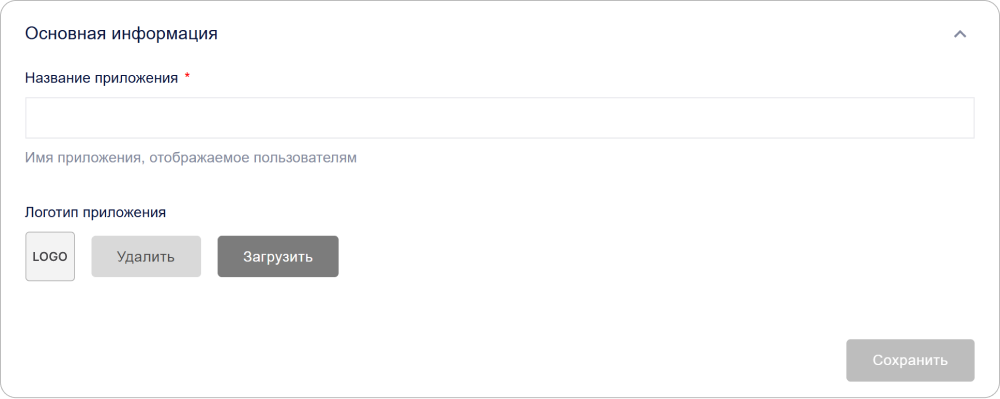
Раскройте блок Основная информация.
-
Укажите новое название в поле Название приложения.
-
В блоке Логотип приложения нажмите Загрузить и выберите файл с логотипом.
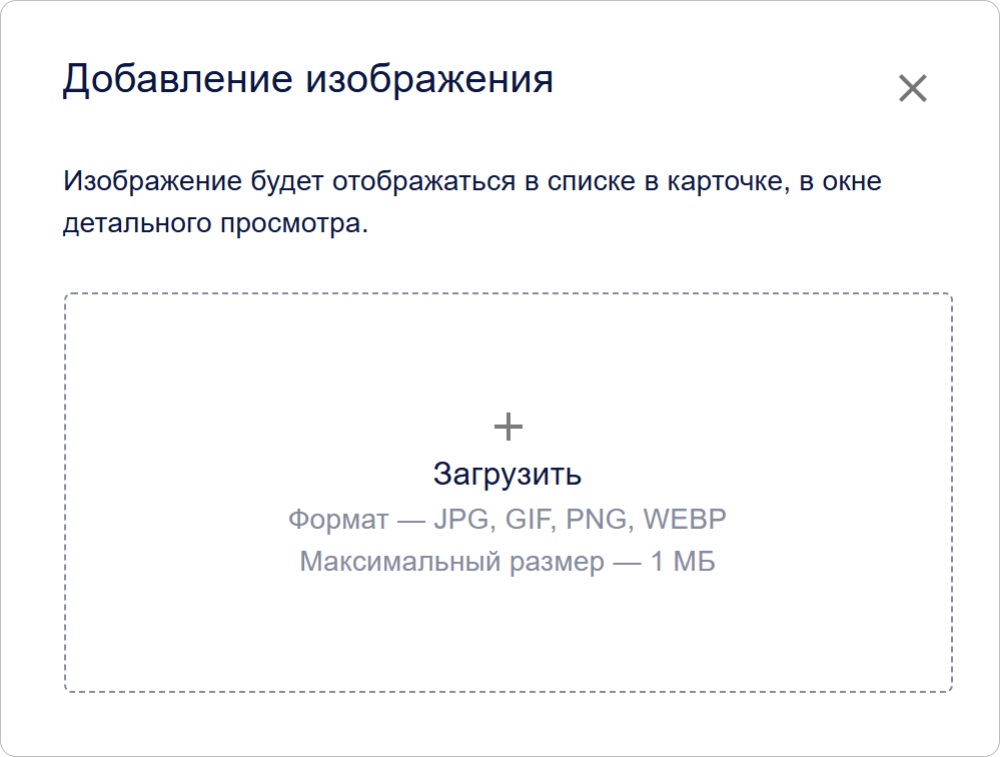
⚡ Допустимые форматы: JPG, GIF, PNG, WEBP; максимальный размер 1 МБ.
-
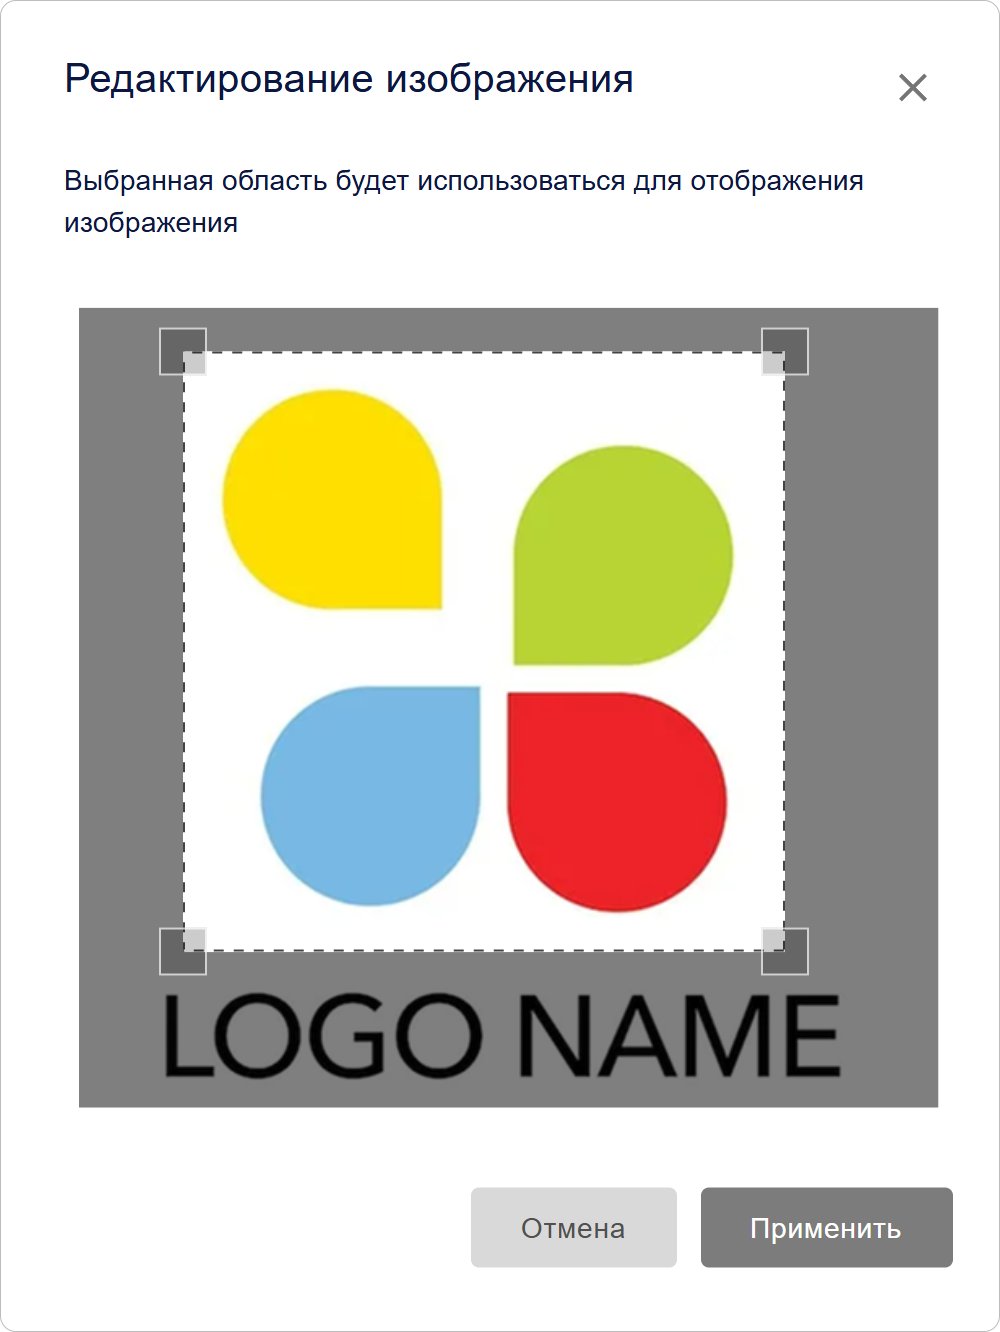
Настройте отображение и нажмите Применить.
-
Нажмите Сохранить.
💡 Совет: Используйте SVG-формат для векторного логотипа, чтобы обеспечить четкое отображение на всех устройствах и разрешениях экрана.
Локализация#
КриптоАРМ ID поддерживает интерфейс на шести языках:
- Русский (ru)
- English (en)
- Français (fr)
- Español (es)
- Deutsch (de)
- Italiano (it)
Выбранный язык влияет на отображение текста во всех интерфейсах КриптоАРМ ID, включая виджет входа и мини-виджет.
Если вы используете дополнительные поля профиля пользователя и шаблоны писем — убедитесь, что они отображаются правильно.
Мультиязычные названия можно задавать для приложений, способов входа, полей профиля, правил валидации и других объектов, у которых в форме редактирования доступна кнопка Другие языки. Откройте эту кнопку и заполните значения для нужных языков, не меняя язык интерфейса системы.
Подробнее о настройке названий читайте в разделах Настройка приложения, Управление способами входа, Дополнительные поля профиля и Правила валидации.
Как изменить язык интерфейса#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Дополнительные параметры.
- В поле Смена языка выберите необходимый язык.
- Нажмите Сохранить.
Изменение языка произойдет автоматически, без перезапуска сервиса или обновления страницы.
🚨 Предупреждение: После смены языка все тексты в интерфейсе, включая системные сообщения и уведомления, будут отображаться на выбранном языке. Убедитесь, что ваши пользователи понимают выбранный язык.
📌 Язык системы используется по умолчанию. Пользователь может выбрать персональный язык в личном кабинете. Подробнее: Персональная локализация.
Стилизация#
Раздел Стилизация позволяет настроить внешний вид системы: цвета, скругления, тени и поведение интерфейсных элементов (кнопок, карточек, вкладок и ссылок).
Настройки применяются ко всему интерфейсу и поддерживают отдельную конфигурацию для светлой и тёмной темы.
Настройка стилей#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Найдите блок Стилизация и нажмите Настроить.
-
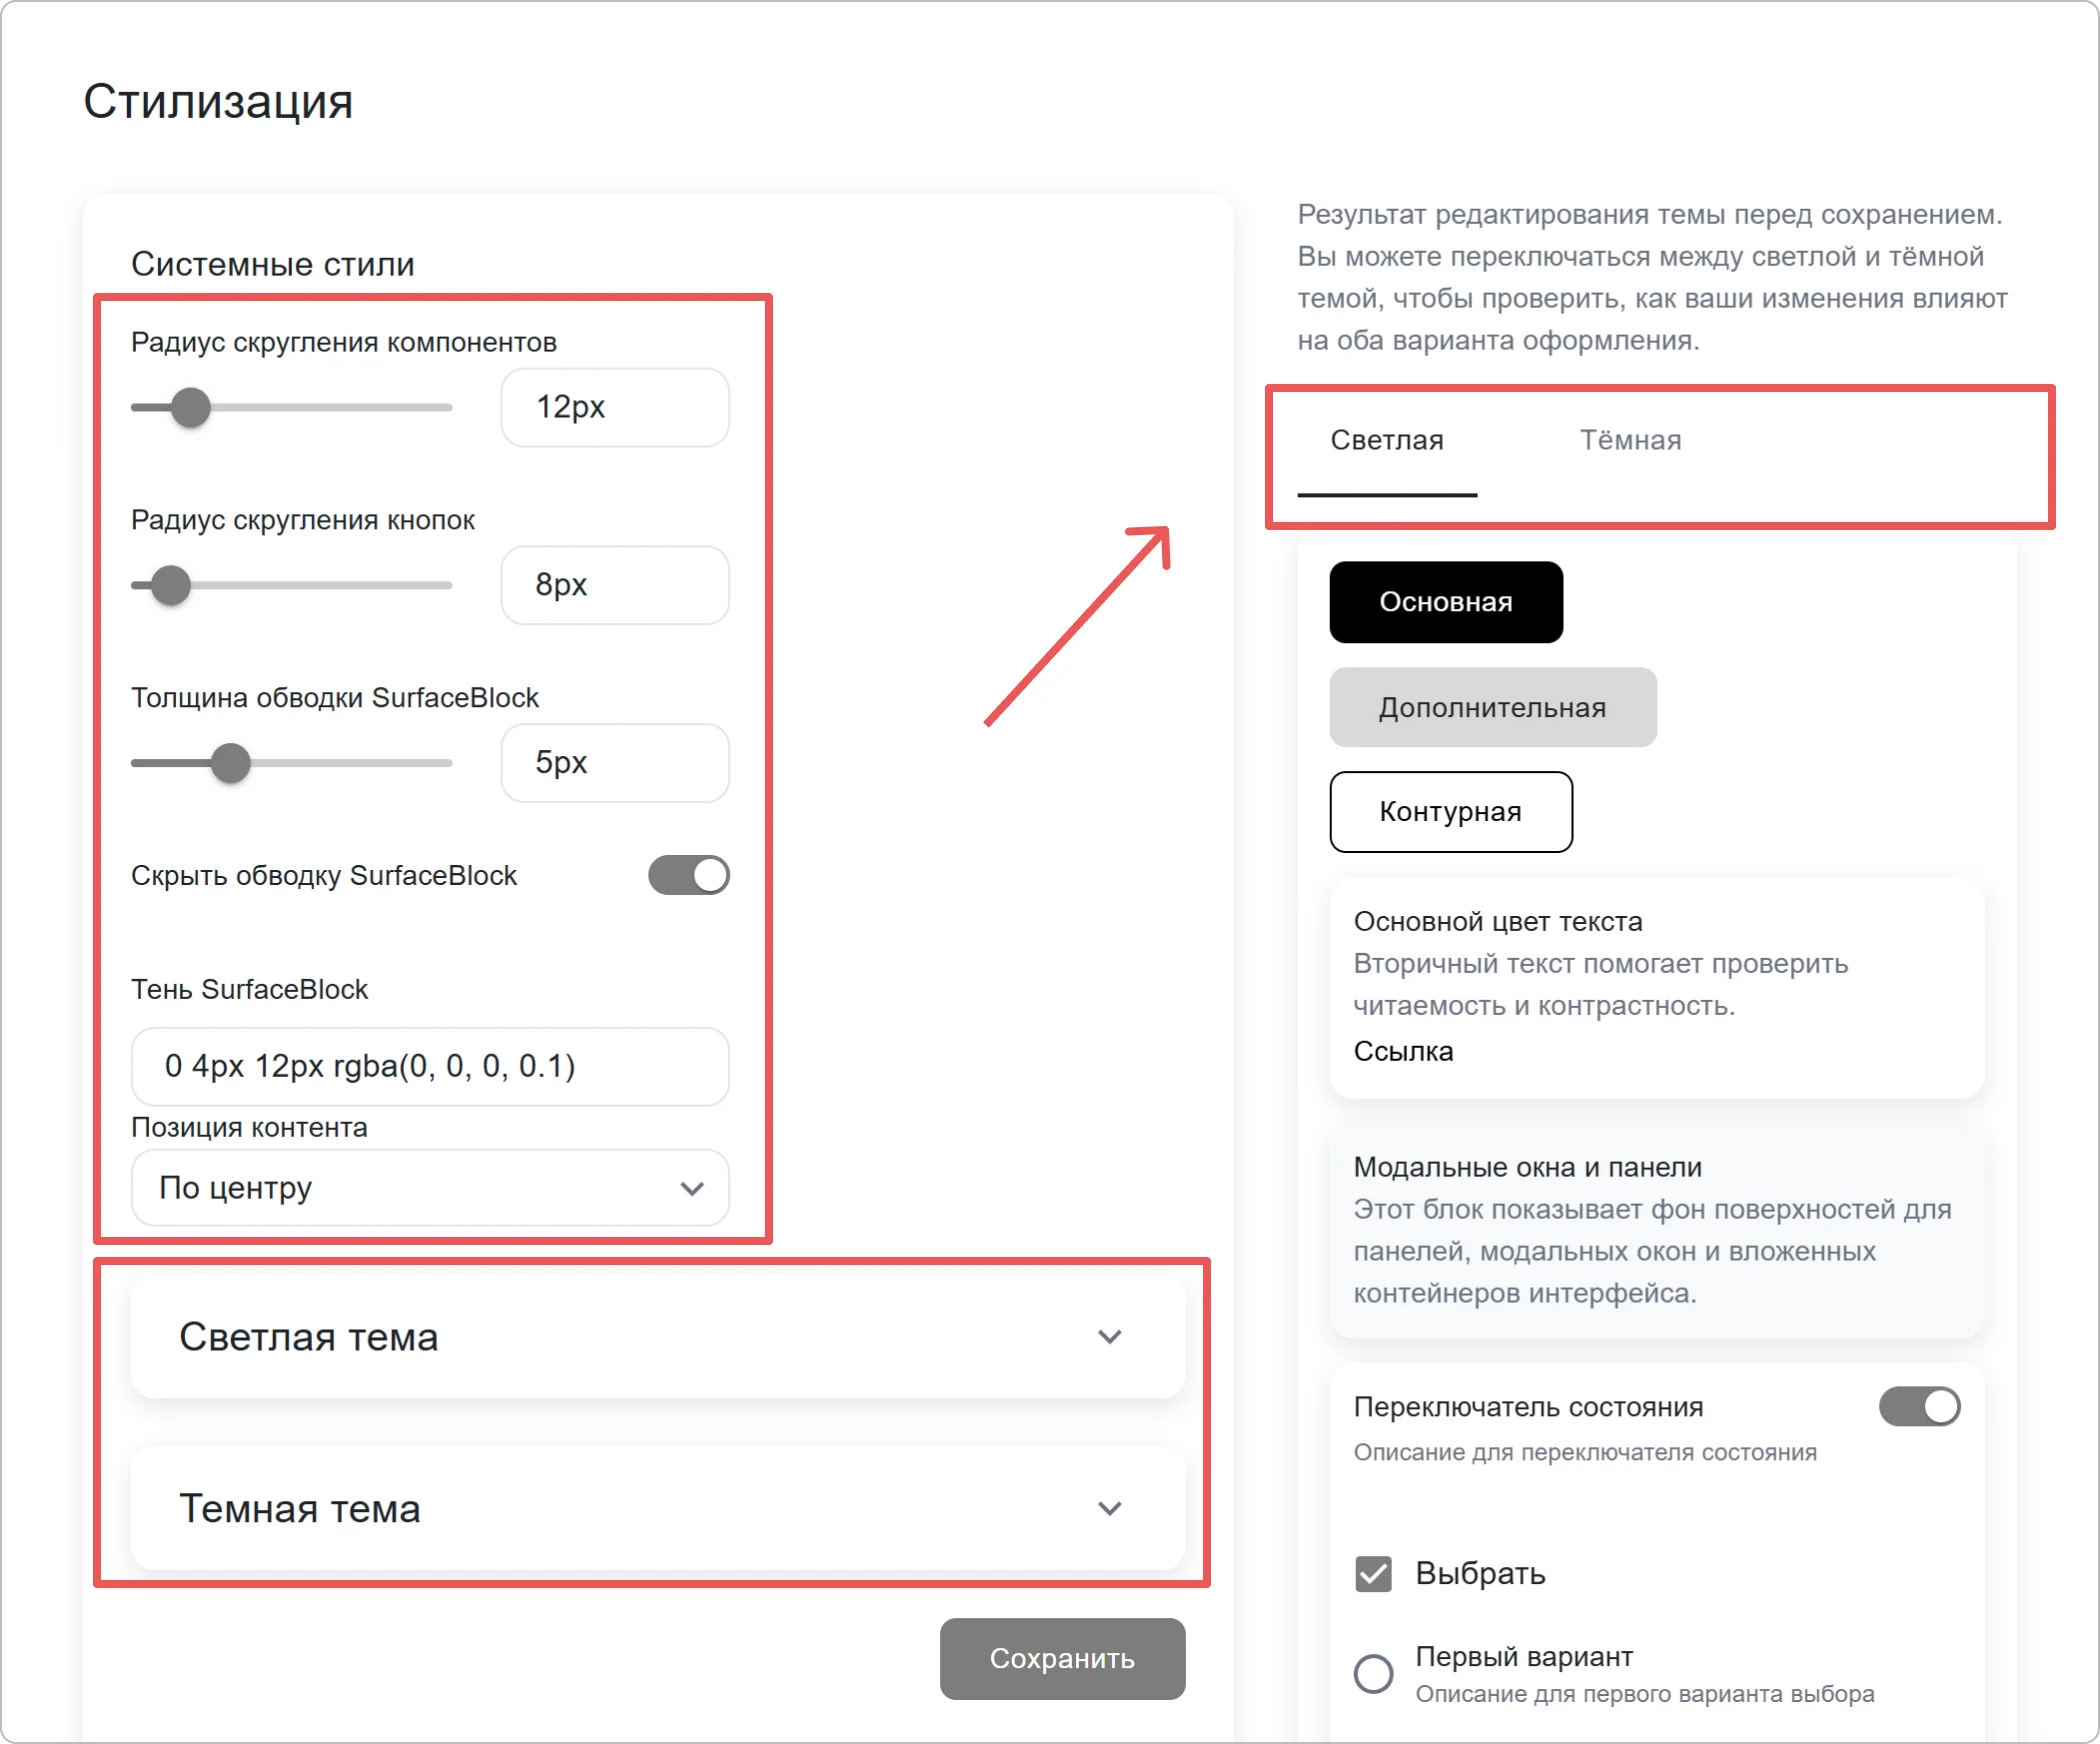
Настройте системные параметры:
- Радиус скругления компонентов — Определяет радиус углов карточек, полей и меню. Чем больше значение — тем более “мягкие” углы.
- Радиус скругления кнопок — Настраивает радиус углов всех кнопок. Можно связать с блоками, чтобы они выглядели одинаково.
- Толщина обводки SurfaceBlock — Регулирует толщину границы вокруг компонентов. Работает только если включена внутренняя обводка SurfaceBlock.
- Скрыть обводку SurfaceBlock — Показывает или скрывает границу блоков.
- Тень SurfaceBlock — Добавляет тень под блоки и карточки для эффекта глубины (пример записи:
0 4px 12px rgba(0, 0, 0, 0.1)). - Позиция контента - Позволяет выбрать, где на странице будет отображаться основной контент: слева, по центру или справа.
-
Укажите цвета для светлой и темной темы в HEX-формате.
-
Проверьте результат в области предпросмотра справа. Вы можете переключаться между светлой и тёмной темой, чтобы оценить изменения.
- Нажмите Сохранить.
Копирайт и ссылка на справку#
В блоке Дополнительные параметры можно настроить:
- копирайт, отображаемый в нижней панели виджета и интерфейса системы;
- ссылку на руководство пользователя, доступную по ссылке Справка в нижней панели интерфейса системы.
⚠️ Если ссылка на руководство не указана, при переходе по ссылке Справка открывается встроенная документация системы.
Как настроить копирайт и ссылку на справку#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Дополнительные параметры.
-
Укажите значение в поле Copyright.
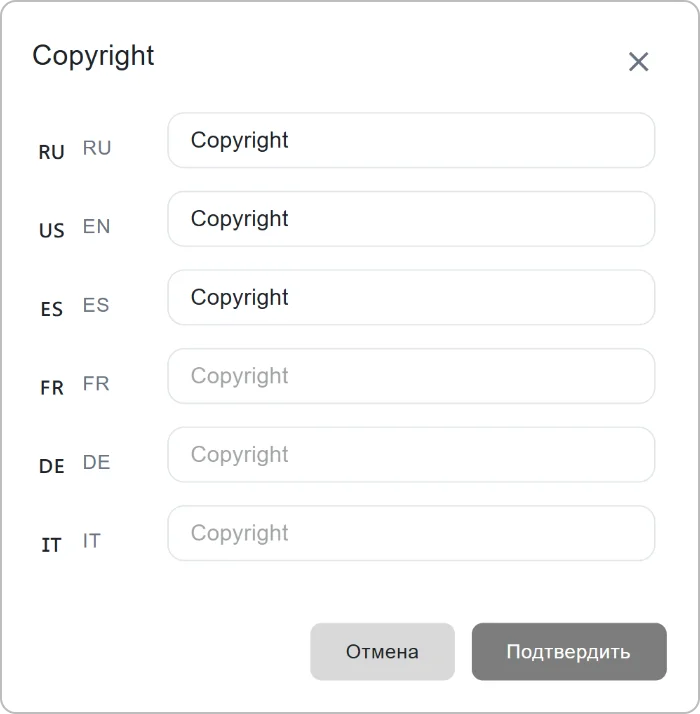
Для настройки значений на других языках не требуется менять язык системы. Нажмите на кнопку Другие языки
 и в открывшемся окне задайте значения для нужных локализаций.
💡 Счётчик на кнопке Другие языки показывает количество добавленных переводов.
-
Укажите URL страницы с пользовательской документацией в поле Ссылка на руководство пользователя.
- Нажмите Сохранить.
Безопасность и доступ#
Настройки доступа#
Двухфакторная аутентификация#
Двухфакторная аутентификация (2FA) добавляет дополнительный уровень защиты при входе в систему. После ввода первого фактора (логин/пароль или другой способ аутентификации) пользователь должен подтвердить свою личность вторым фактором (телефон, электронная почта, WebAuthn).
Чтобы настроить двухфакторную аутентификацию:
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
-
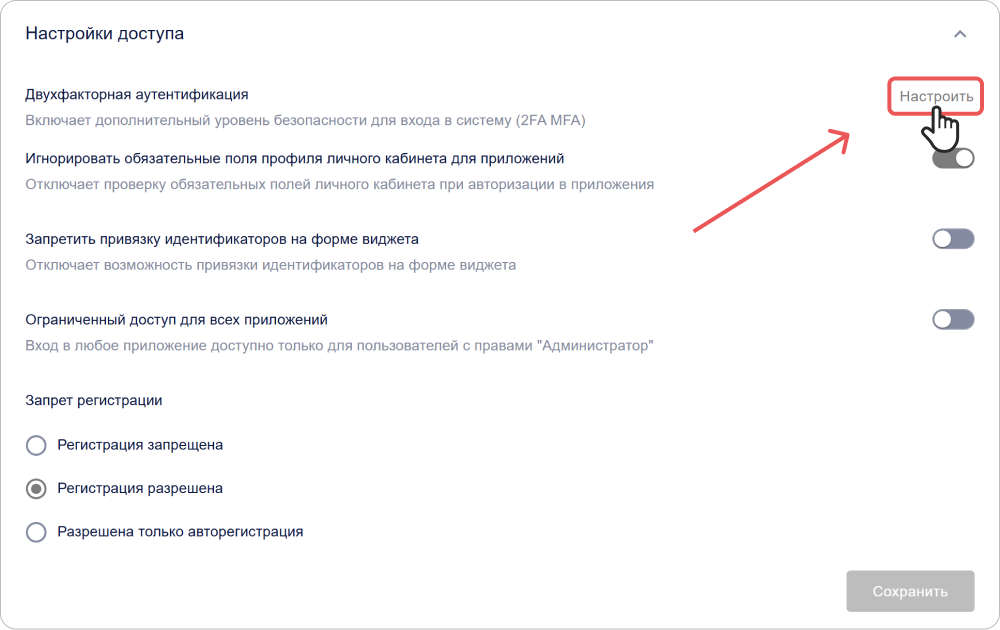
Раскройте блок Настройки доступа и нажмите Настроить.
-
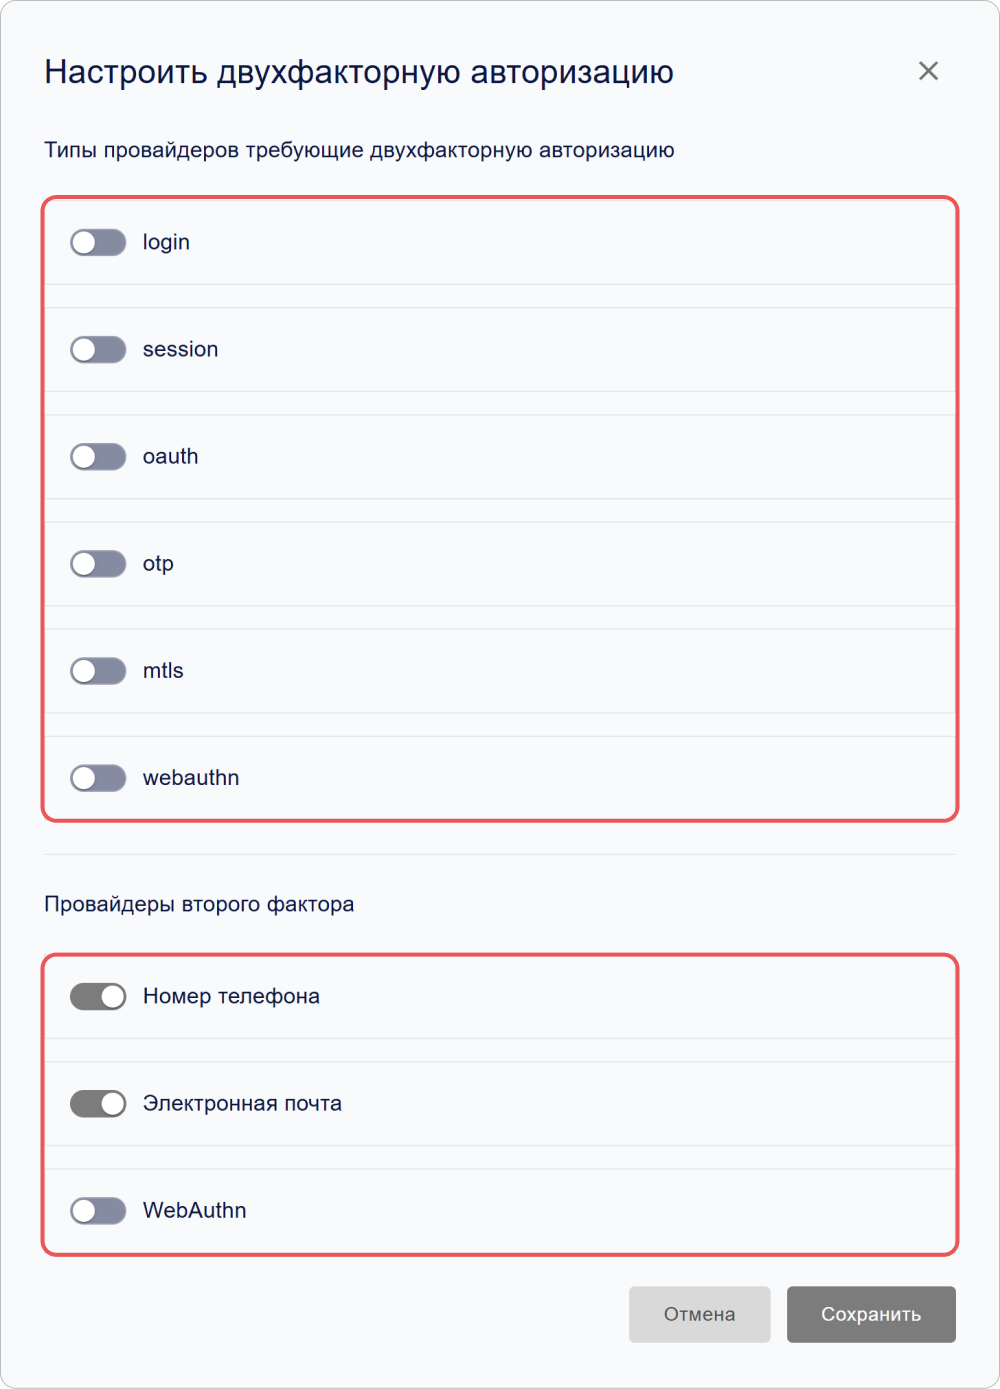
Укажите провайдеры первого и второго факторов:
- Провайдер первого фактора — основной способ аутентификации (логин/пароль или другой способ аутентификации).
- Провайдер второго фактора — способ подтверждения личности (телефон, e-mail, WebAuthn).
-
Нажмите Сохранить.
Игнорирование обязательных полей профиля при входе в приложение#
Некоторые поля профиля пользователя (например, телефон, почта и прочие) могут быть отмечены как обязательные для заполнения в профиле.
По умолчанию при авторизации в приложения КриптоАРМ ID проверяет наличие всех обязательных полей и может приостанавливать вход, пока пользователь не заполнит недостающие данные. Настройка Игнорировать обязательные поля профиля личного кабинета для приложений позволяет отключить эту проверку.
Это может быть полезно, если организация использует внешние источники данных о пользователях и не требует заполнения профиля вручную.
Что будет при включении настройки:
- Пользователи смогут авторизоваться в приложениях, даже если их профиль в системе заполнен не полностью.
- Проверка обязательных полей выполняться не будет.
- В интерфейсе системы уведомления о незаполненных полях сохраняются.
Как включить настройку#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Настройки доступа.
- Включите переключатель Игнорировать обязательные поля профиля личного кабинета для приложений.
- Нажмите Сохранить.
После применения настройки пользователи смогут проходить авторизацию без проверки обязательных полей профиля.
💡 Рекомендация: Включайте опцию только в том случае, если контроль полноты профиля осуществляется другими средствами.
Запрет привязки идентификаторов#
Эта настройка запрещает пользователям самостоятельно привязывать новые внешние идентификаторы к своему профилю через виджет входа.
Чтобы запретить привязку:
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Настройки доступа.
- Активируйте переключатель Запретить привязку идентификаторов на форме виджета.
- Нажмите Сохранить.
Ограничения доступа#
Эта настройка позволяет ограничить вход в приложение для всех пользователей, кроме Администратор сервиса. Все остальные пользователи не смогут авторизоваться.
🚨 Важно: при включении ограничения доступа все пользователи, кроме администраторов сервиса, потеряют возможность входа. Используйте настройку для технических работ или аварийных ситуаций.
Чтобы ограничить доступ:
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Настройки доступа.
- Активируйте переключатель Ограниченный доступ для всех приложений.
- Нажмите Сохранить.
Запрет регистрации#
Эта настройка позволяет запретить создание новых аккаунтов в виджете входа.
Чтобы настроить запрет регистрации:
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Настройки доступа.
-
Выберите необходимую настройку:
- Регистрация запрещена — полностью блокирует создание новых аккаунтов.
- Регистрация разрешена (по умолчанию) — стандартный режим работы, пользователи могут создавать аккаунты самостоятельно.
-
Нажмите Сохранить.
Политики удаления пользователей#
Эта группа настроек определяет поведение системы с пользователями, которые были переведены в статус Удален. Вы можете разрешить или запретить самовосстановление таких учётных записей, а также задать срок, после которого пользователь будет окончательно удалён из базы данных.
💡 Статус Удален — это промежуточное состояние, в которое пользователь переводится при удалении. В этом статусе пользователь не может войти в систему, но его данные сохраняются.
Чтобы настроить удаление пользователей:
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Дополнительные параметры.
-
Найдите переключатель Запретить восстановление УЗ из статуса УДАЛЕН и установите нужное положение.
- Если выключено, пользователь, после удаления своей учетной записи, сможет восстановить ее в личном кабинете.
- Если включено, в личном кабинете пользователя пропадает кнопка восстановления.
-
В поле Срок окончательного удаления пользователя введите нужное значение (0, -1 или другое целое число).
- 0 – пользователь удаляется немедленно после нажатия кнопки Удалить.
- -1 – пользователь никогда не удаляется окончательно.
- Любое другое положительное число (например, 30) – пользователь будет автоматически окончательно удален через указанное количество дней после перевода в статус Удален.
⚠️ Восстановить учетную запись пользователя можно только если параметр ProhibitRestoreDeletedUsers отключен.
- Нажмите Сохранить.
Чтобы применить отсроченное удаление к конкретной учетной записи, откройте вкладку Пользователи, вызовите меню действий пользователя и выберите Поставить метку на удаление. Пользователь получит статус Будет удален, а окончательное удаление будет выполнено по заданной политике.
Технические параметры#
Технические настройки, такие как идентификаторы клиента, параметры безопасности, URL-адреса авторизации, способы аутентификации клиента и параметры токенов и другие, находятся в разделе Параметры приложения.
📌 Ниже перечислены настройки, доступные для редактирования в кабинете модуля. Остальные параметры изменяются через конфигурационный файл.
Чтобы изменить параметры в кабинете системы:
- Откройте кабинет модуля в мини-виджите.
- Раскройте блок Параметры приложения.
-
Настройте параметры:
-
Нажмите Сохранить.
Описание параметров#
Основные идентификаторы#
| Название | Параметр | Описание |
|---|---|---|
| Идентификатор (client_id) | client_id | Уникальный идентификатор приложения |
| Секретный ключ (client_secret) | client_secret | Конфиденциальный ключ приложения |
| Адрес приложения | - | Базовый URL сервиса КриптоАРМ ID в формате протокол://доменное имя:порт |
Ограничение доступа#
Ограничивает вход в систему только пользователям с административными ролями.
| Название | Описание |
|---|---|
| Ограниченный доступ | Если включено, доступ в систему будет разрешён только пользователям с правами Администратор сервиса |
Возвратный URL#
| Название | Параметр | Описание |
|---|---|---|
| Возвратный URL # | Redirect_uri | URL, на который пользователь будет перенаправлен после успешной аутентификации |
URL выхода из системы#
| Название | Параметр | Описание |
|---|---|---|
| URL выхода из системы # | post_logout_redirect_uri | URL, на который сервис будет перенаправлять пользователя после выхода. Если значение не указано, то используется Redirect_uri. |
URL запроса аутентификации#
| Название | Параметр | Описание |
|---|---|---|
| URL запроса аутентификации или восстановления после аутентификации # | request_uris | Список URL для размещения JWT-запросов авторизации Request Object. Сервер извлекает JWT с указанного URL при авторизации. |
Типы ответов#
| Название | Параметр | Описание |
|---|---|---|
| Тип ответов (response_types) | response_types | Определяет какие токены и коды возвращаются авторизационным сервером: - |
Типы предоставления доступа#
| Название | Параметр | Описание |
|---|---|---|
| Типы предоставления доступа (grant_types) | grant_types | Способы получения авторизации: -authorization code — безопасный код через сервер клиента (рекомендуется); - implicit — прямое получение токена (для публичных клиентов) - refresh_token — обновление токена без повторного входа |
Метод аутентификации клиента#
💡 Выбор метода зависит от требований безопасности и возможностей клиента. JWT-методы обеспечивают повышенную безопасность, так как не передают секрет напрямую.
| Название | Параметр | Описание |
|---|---|---|
| Аутентификация клиента | token_endpoint_auth_method, introspection_endpoint_auth_method, revocation_endpoint_auth_method | Определяет метод аутентификации клиента при обращении к различным конечным точкам ( - none — без учетных данных;- client_secret_post — учетные данные в теле запроса;- client_secret_basic — HTTP Basic Authentication;- client_secret_jwt — JWT, подписанный секретом клиента;- private_key_jwt — JWT, подписанный приватным ключом клиента. |
Алгоритм подписи ID токена#
| Название | Параметр | Описание |
|---|---|---|
| Алгоритм подписи, используемый при создании подписанного ID-токена (id_token_signed_response_alg) | id_token_signed_response_alg | Указывает алгоритм, который используется для подписи ID токена. ID токен — это JSON Web Token (JWT), который содержит утверждения (claims) о аутентификации пользователя |
Время аутентификации#
| Название | Параметр | Описание |
|---|---|---|
| Проверка наличия времени Аутентификации (require_auth_time) | require_auth_time | Если включено, в ID токене добавляется auth_time — время последней аутентификации пользователя |
Дополнительные параметры безопасности#
| Название | Параметр | Описание |
|---|---|---|
| Параметр для обеспечения безопасности передачи данных между клиентом и сервером авторизации | require_signed_request_object | Указывает, требуется ли подписанный Request Object — это способ безопасной передачи параметров авторизации от клиента к серверу авторизации, обычно в форме JWT (JSON Web Token). Когда |
Тип передачи идентификатора пользователя#
| Название | Параметр | Описание |
|---|---|---|
| Способ передачи ID пользователя в идентификационном токене (subject_type) | subject_type | Определяет, как формируется sub claim в ID токене: - |
Токен доступа#
| Название | Параметр | Описание |
|---|---|---|
| Токен доступа (access_token_ttl) | access_token_ttl | Время жизни access_token в секундах |
Токен обновления#
| Название | Параметр | Описание |
|---|---|---|
| Токен обновления (refresh_token_ttl) | refresh_token_ttl | Время жизни refresh_token в секундах |
Журнал событий#
В Журнале можно увидеть, откуда и с каких устройств пользователи заходили в систему или приложения.
Для каждого события доступен просмотр подробных сведений.
| Параметр | Что содержит |
|---|---|
| Заголовок события | Категория действия |
| Дата и время | Точные временные метки |
| Приложение | Идентификатор (client_id) приложения |
| Пользователь | Идентификатор (id) пользователя |
| Устройство | Тип устройства и браузер |
| Местоположение | IP-адрес |
Как перейти в журнал#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Перейдите на вкладку Журнал.
Интеграция с КриптоАРМ Server#
КриптоАРМ Server используется для централизованной проверки и обработки сертификатов пользователей. При импорте сертификата КриптоАРМ ID передает его на проверку в КриптоАРМ Server и использует полученные сведения о сертификате, включая отпечаток, владельца, издателя и срок действия.
⚠️ Настраивать интеграцию могут владелец или редактор системы.
Подключение КриптоАРМ Server#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Интеграции.
- В строке КриптоАРМ Server нажмите Настроить.
- В поле URL сервера укажите базовый URL КриптоАРМ Server, например
https://cryptoarm.example.com. - Если сервер защищен ключом, укажите его в поле API-ключ (опционально).
- Нажмите Сохранить.
После сохранения КриптоАРМ ID будет отправлять сертификаты на эндпоинт /cert/verify относительно указанного базового URL. Если задан API-ключ, он передается в заголовке X-API-Key.
📌 Сохраненный API-ключ повторно не отображается. При последующем редактировании оставьте поле API-ключа пустым, чтобы сохранить текущий ключ, или введите новый ключ для его замены.
Требования к подключению#
- backend КриптоАРМ ID должен иметь сетевой доступ к указанному URL;
- КриптоАРМ Server должен предоставлять эндпоинт
/cert/verify; - при отсутствии настроенного URL импортированные сертификаты не проходят проверку и не добавляются в профиль пользователя;
- один сертификат не может быть одновременно привязан к разным пользователям.
Интеграция действует централизованно для всей установки КриптоАРМ ID. Отдельно настраивать ее для каждой организации или приложения не требуется.
Логирование#
Доступ к настройкам логирования#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Логирование.
-
В поле Срок хранения логов (дни) укажите срок хранения записей в днях:
- -1 — записи не удаляются по этой политике;
- 0 — записи удаляются немедленно;
- положительное число — записи хранятся указанное количество дней.
-
Нажмите Сохранить.
📌 В версии ID 1.2 записи журнала дополнительно очищаются системным планировщиком раз в сутки. Для долгосрочного хранения используйте экспорт во внешнюю систему мониторинга или архивирования.
Sentry#
Sentry — это платформа для мониторинга ошибок и производительности приложений.
Подключение Sentry позволяет:
- отслеживать ошибки и исключения в реальном времени;
- получать трассировки событий по пользователям;
- анализировать производительность системы.
Шаг 1. Создание проекта в Sentry#
- Перейдите на сайт Sentry.io.
- Зарегистрируйтесь или войдите в свою учетную запись.
- Создайте новый проект.
После создания проекта Sentry предоставит DSN (Data Source Name) — уникальный идентификатор для подключения КриптоАРМ ID к Sentry.
💡 Совет: Скопируйте DSN (Data Source Name), чтобы не потерять его при переходе к следующему шагу.
Шаг 2. Подключение Sentry#
Чтобы подключить Sentry:
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Логирование и нажмите Настроить на панели Sentry.
-
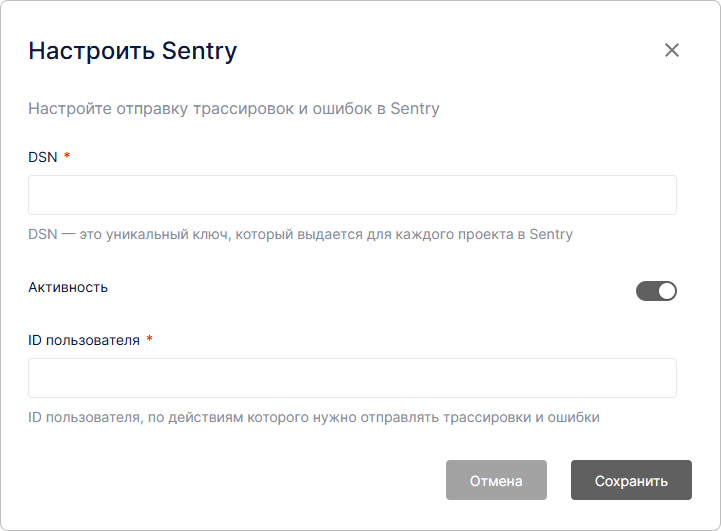
В открывшейся форме подключения укажите:
- DSN — уникальный идентификатор, созданный на шаге 1.
- Активность — включите, чтобы начать отправку ошибок и трассировок в Sentry.
- ID пользователя (при необходимости) — укажите, если нужно отслеживать ошибки и события по конкретным пользователям.
-
Нажмите Сохранить.
Winston#
В КриптоАРМ ID предусмотрена возможность экспорта логов во внешние системы через модуль логирования. Для этого используется конфигурируемый экспорт на базе логгера Winston.
Экспорт логов позволяет:
- отправлять системные и прикладные логи во внешние системы;
- централизованно собирать логи из разных компонентов;
- интегрироваться с системами мониторинга (например, Loki, Graylog, HTTP-агрегаторы);
- настраивать уровень детализации логирования.
Как настроить экспорт логов#
Чтобы подключить Winston:
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
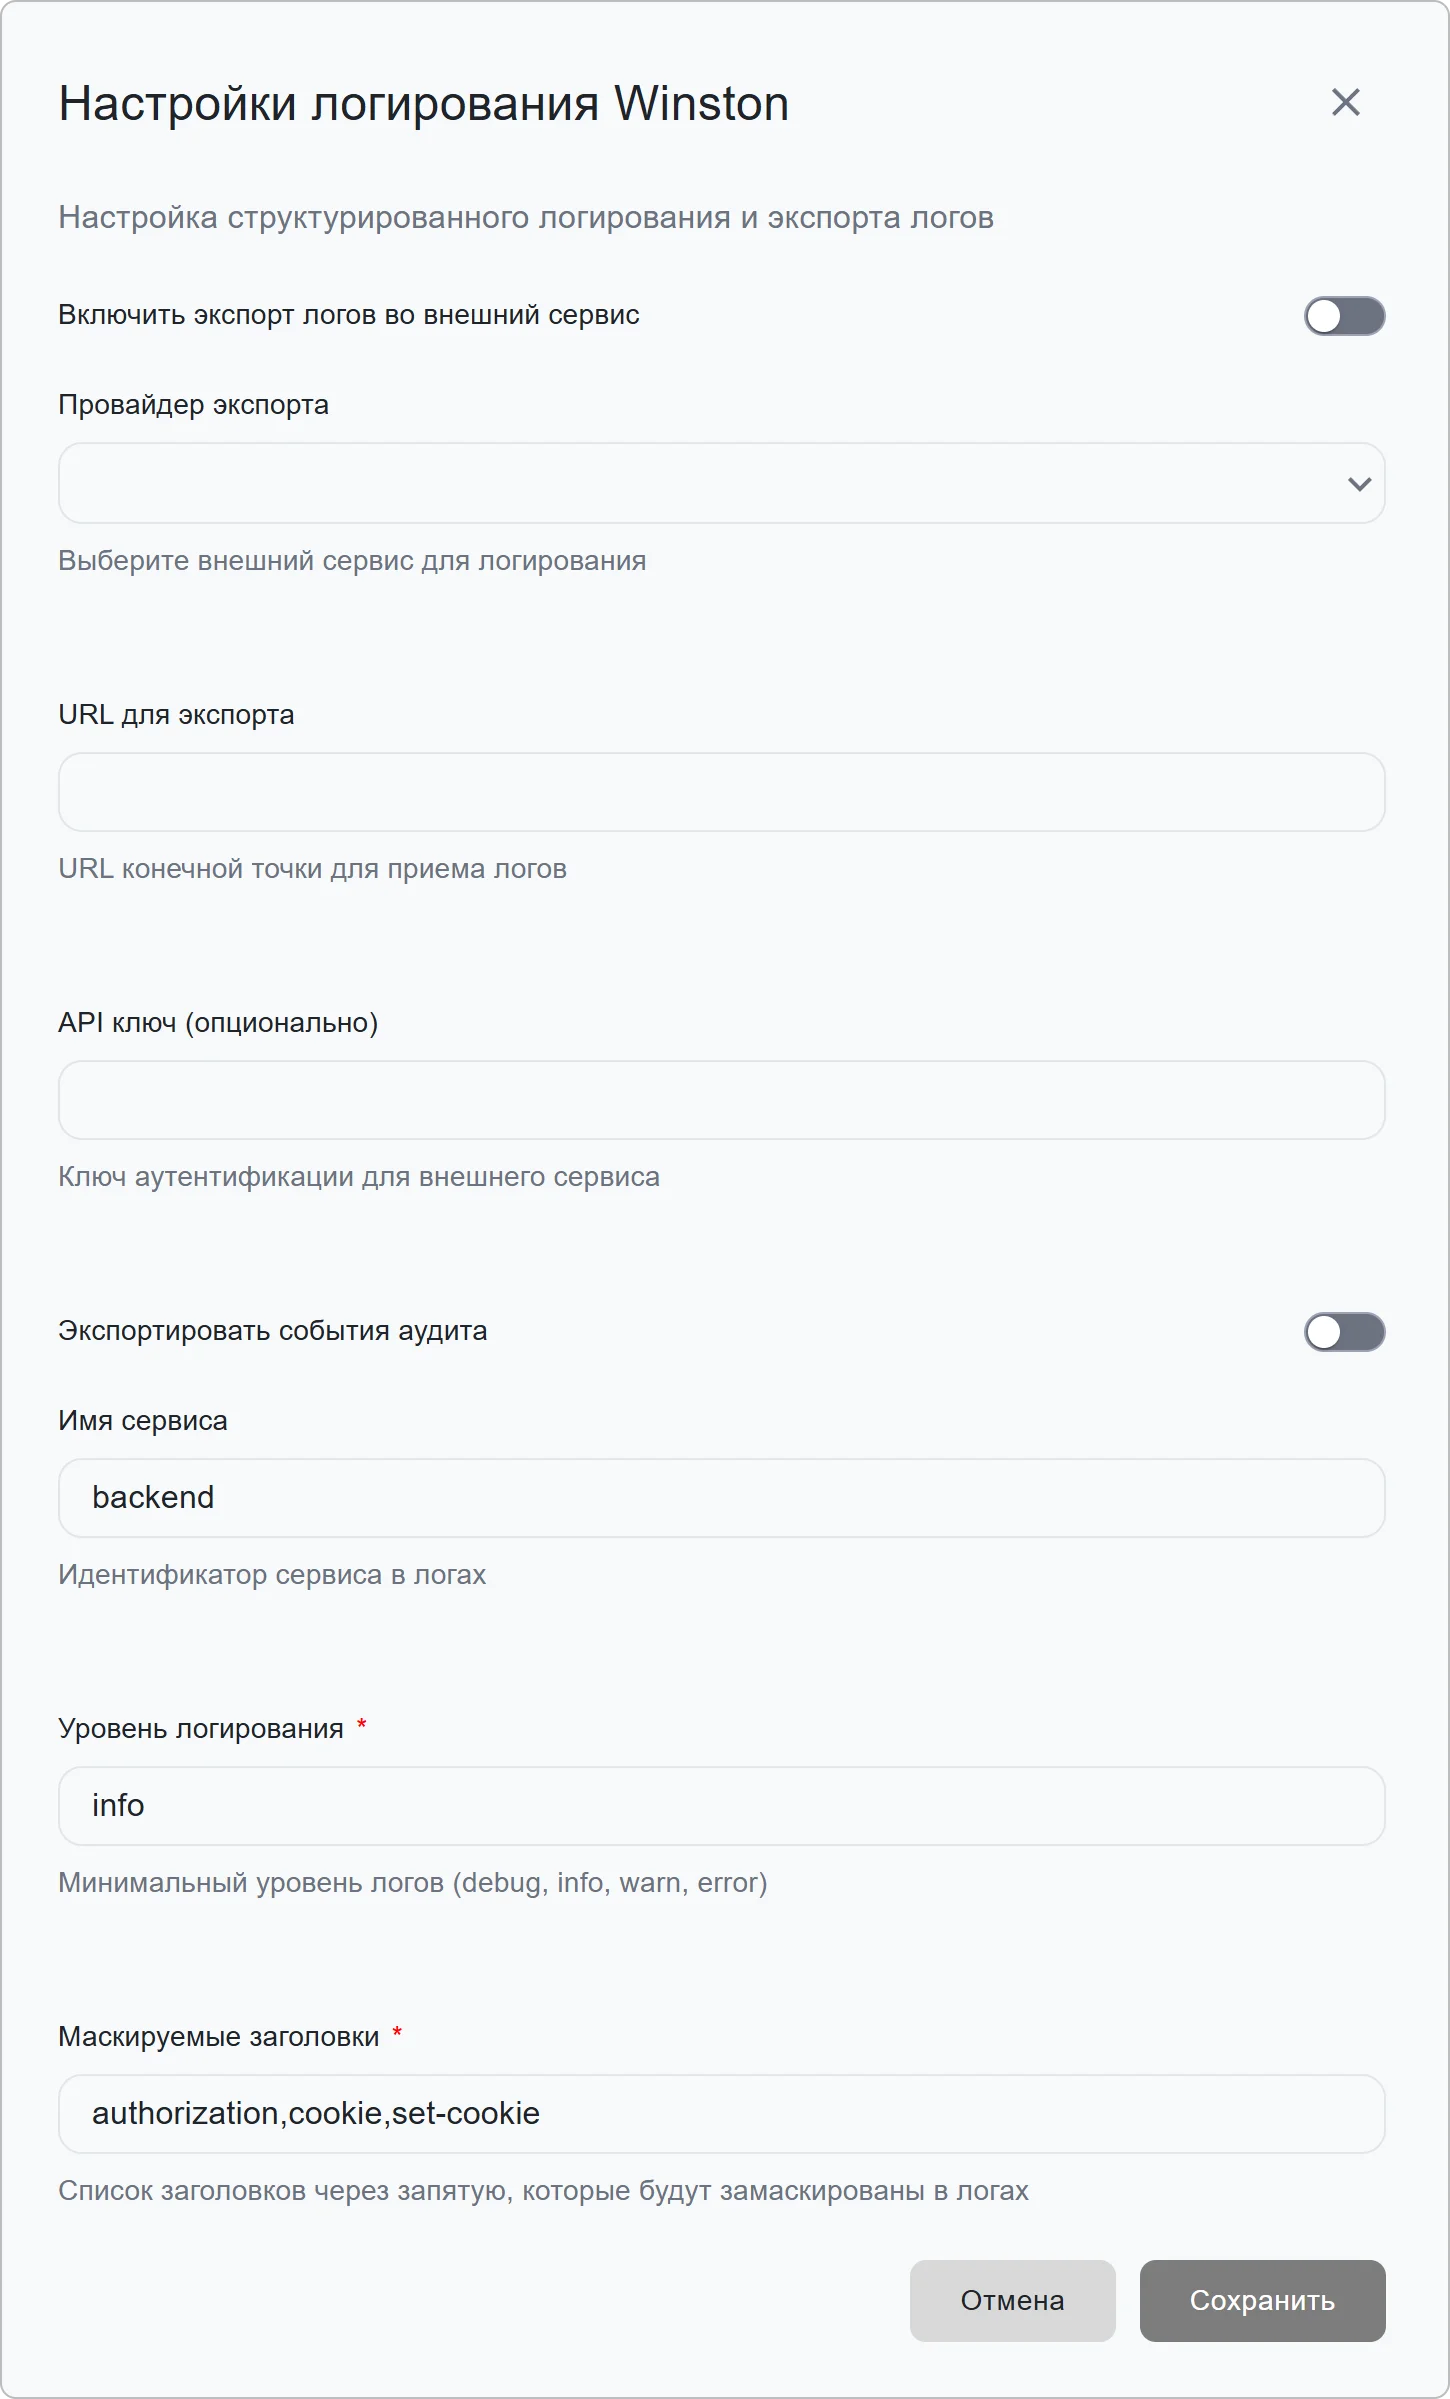
- Раскройте блок Логирование и нажмите Настроить на панели Winston.
-
В открывшейся форме подключения укажите:
- Включить экспорт логов во внешний сервис — активирует отправку логов.
- Провайдер экспорта — внешний сервис для логирования (Loki, HTTP, Graylog, Stdout).
- URL для экспорта — URL конечной точки для приема логов.
- API ключ (опционально) — ключ аутентификации для внешнего сервиса.
- Экспортировать события аудита — включает отправку audit-событий.
- Уровень логирования — минимальный уровень логов (
debug,info(по умолчанию),warn,error). - Маскируемые заголовки — список HTTP-заголовков, которые будут скрыты в логах (по умолчанию:
authorization, cookie, set-cookie)
-
Нажмите Сохранить.
Типы приложений#
Типы приложений — это категории для систематизации приложений в каталоге. Они помогают организовать структуру и упростить навигацию пользователей.
Зачем нужны типы:
- Помогают группировать приложения по категориям
- Упрощают поиск нужных приложений
- Помогают организовывать структуру каталога
Создание типа приложения#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Дополнительные параметры.
- Найдите Типы приложений и нажмите Настроить.
- В появившемся окне нажмите на кнопку Создать
 .
-
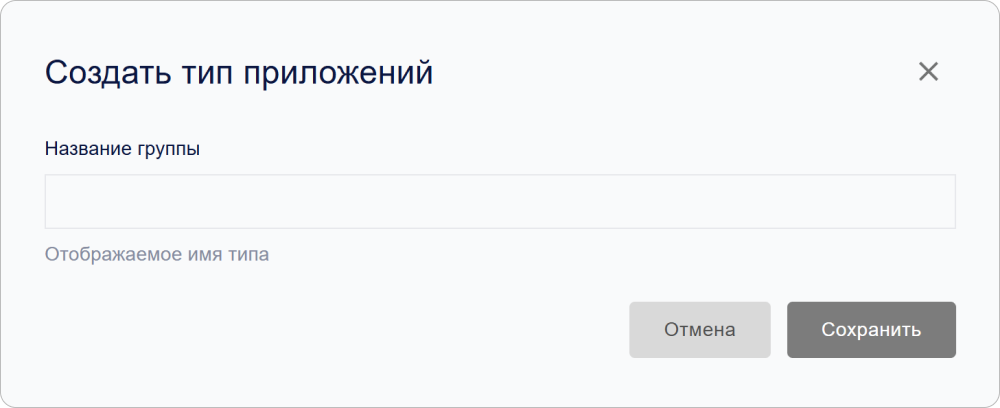
Откроется форма создания.
-
Укажите название типа.
💡 Название типа должно быть уникальным в рамках системы.
-
Нажмите Сохранить.
Созданный тип отобразится в списке.
💡 Назначение типа осуществляется при создании приложения.
Редактирование типа приложения#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Дополнительные параметры.
- Найдите Типы приложений и нажмите Настроить.
-
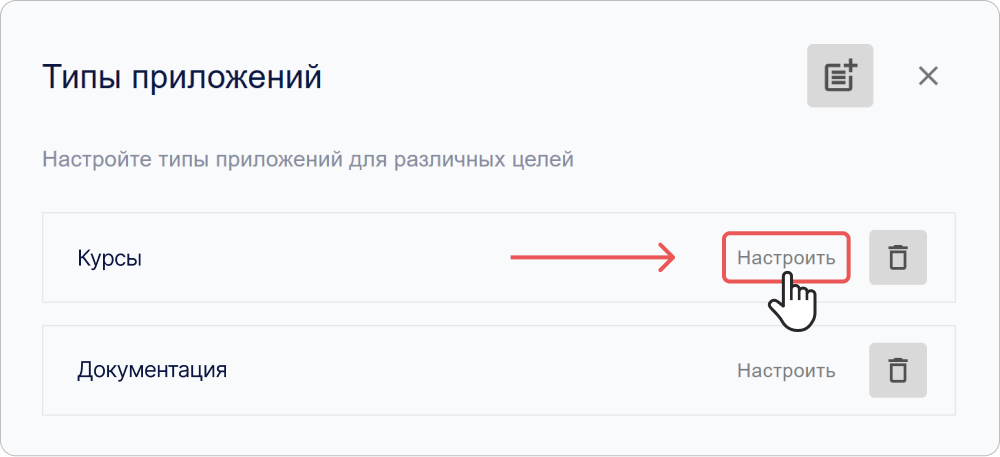
. Откроется окно со списком типов.
-
Нажмите на кнопку Настроить на панели с типом, который необходимо отредактировать.
- Откроется форма редактирования.
- Внесите необходимые изменения.
- Нажмите Сохранить.
💡 После редактирования типа все связанные приложения автоматически получают обновленное название категории.
Удаление типа приложения#
- Откройте системный кабинет: нажмите значок шестеренки в правом верхнем углу.
- Раскройте блок Дополнительные параметры.
- Найдите Типы приложений и нажмите Настроить.
- Откроется окно со списком типов.
- Нажмите на кнопку Удалить
 на панели с типом, который необходимо удалить.
Удаление происходит без дополнительного подтверждения.
💡 После удаления тип будет удалён из каталога, а приложения, у которых он был назначен, автоматически получат тип Прочее.
Экспериментальные функции#
Экспериментальные функции — это новые возможности сервиса КриптоАРМ ID, находящиеся на стадии тестирования и доработки.
Основные характеристики:
- Регулируются администратором сервиса
- Функционал может изменяться без предварительного уведомления
- Содержат недокументированные особенности работы
- Производительность и стабильность могут отличаться от основных функций
Раздел с экспериментальными функциями доступен по адресу: https://ID_HOST/experimental.
🚧 Статус: Экспериментальные функции могут быть удалены, изменены или переведены в основной функционал без предварительного уведомления.
Какие функции доступны#
-
Визитка пользователя
- Цифровой аналог визитной карточки с контактными данными
- Поддержка формата vCard для экспорта
- Возможность делиться по ссылке или через QR-код
-
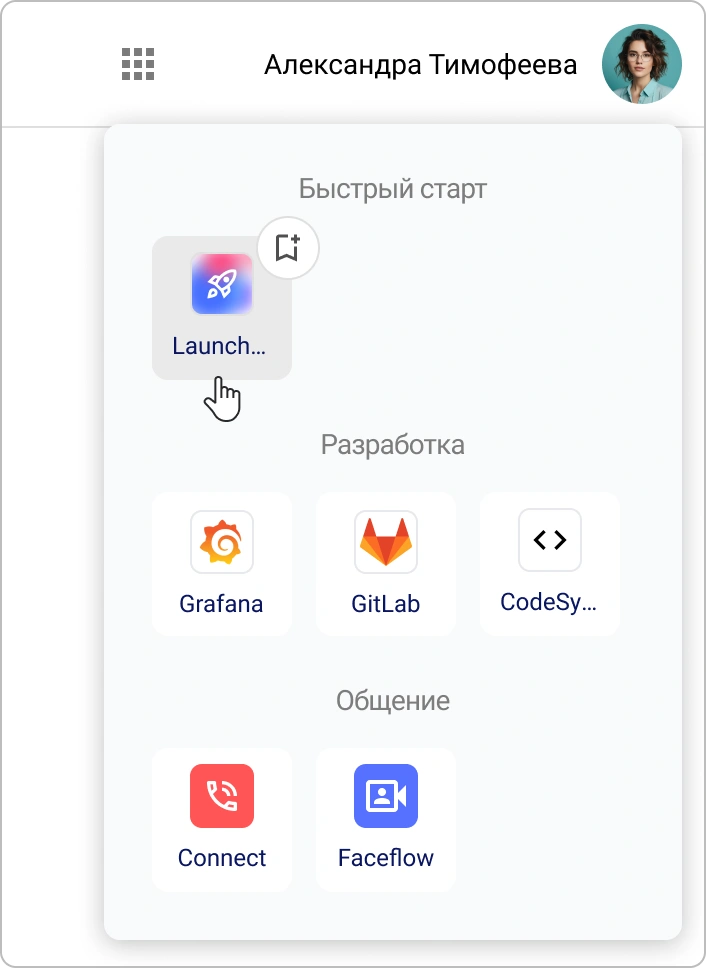
Каталог приложений
- Централизованная площадка для приложений системы КриптоАРМ ID
- Содержит удобную систему категорий
- Возможность добавлять приложения в избранные
Смотрите также#
- Настройка парольной политики и профиля пользователя — руководство по настройке профилей пользователей.
- Способы входа и настройка виджета входа — руководство по подключению и настройке внешних сервисов аутентификации.
- Управление приложениями — руководство по созданию, настройке и управлению OAuth 2.0 и OpenID Connect (OIDC) приложениями.